I. DỮ LIỆU LÀ TÀI NGUYÊN CHIẾN LƯỢC VÀ YÊU CẦU ĐẶT RA CHO HOÀN THIỆN THỂ CHẾ
Bước vào kỷ nguyên số và cuộc Cách mạng công nghiệp lần thứ tư, dữ liệu không còn đơn thuần là các thông tin được số hóa hay lưu trữ thụ động trong máy tính, mà đã trở thành “dầu mỏ mới”, một tư liệu sản xuất đặc biệt, đóng vai trò hạt nhân quyết định năng lực cạnh tranh kinh tế, hiệu lực quản trị quốc gia và chủ quyền an ninh của mỗi dân tộc. Nghị quyết số 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị về đột phá phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số quốc gia đã khẳng định rõ: Bảo đảm chủ quyền quốc gia trên không gian mạng và an ninh dữ liệu là điều kiện tiên quyết, không thể tách rời trong tiến trình phát triển.
Tại Việt Nam, tiến trình chuyển đổi số diễn ra mạnh mẽ trong toàn bộ bộ máy nhà nước, cộng đồng doanh nghiệp và đời sống xã hội. Việc triển khai các cơ sở dữ liệu (CSDL) quốc gia, CSDL chuyên ngành cùng Đề án 06 đã mang lại những bước tiến lớn trong quản lý hành chính và cung cấp dịch vụ công. Tuy nhiên, sự phát triển bùng nổ của tài nguyên dữ liệu cũng đặt ra những thách thức chưa từng có về an sinh, trật tự và an ninh quốc gia.
Ở góc độ pháp lý, việc thiếu hụt một hành lang pháp lý đồng bộ, chuyên biệt điều chỉnh toàn vẹn “vòng đời của dữ liệu” đang tạo ra những rủi ro pháp lý lớn cho cả cơ quan quản lý nhà nước, doanh nghiệp và người dân. Đứng trước yêu cầu phát triển bền vững, việc xây dựng và ban hành Luật An ninh dữ liệu không chỉ là một yêu cầu cấp thiết từ thực tiễn mà còn là bước đi chiến lược nhằm xác lập “lá chắn” bảo vệ chủ quyền số quốc gia.
II. BỐI CẢNH THỰC TIỄN VÀ NHỮNG THÁCH THỨC VỀ AN NINH DỮ LIỆU TẠI VIỆT NAM HIỆN NAY
1. Bùng nổ các nguy cơ an ninh phi truyền thống đối với dữ liệu
Thực tiễn công tác bảo đảm an ninh mạng và an ninh dữ liệu tại Việt Nam thời gian qua cho thấy rủi ro gia tăng nhanh chóng cả về quy mô lẫn tính chất nguy hiểm:
- Tấn công mạng có chủ đích (APT): Sự chuyển dịch rõ rệt từ các đợt tấn công dàn trải sang các chiến dịch tấn công kéo dài, ẩn náu sâu nhằm thu thập, đánh cắp hoặc mã hóa dữ liệu quy mô lớn (ransomware) tại các tổ chức tài chính, hạ tầng thông tin quan trọng và cơ quan nhà nước.
- Trộm cắp và mua bán trái phép dữ liệu: Tình trạng lộ, mất, rao bán dữ liệu cá nhân, dữ liệu kinh doanh trên các diễn đàn ngầm và không gian mạng diễn ra phức tạp. Dữ liệu bị thấu tóm không chỉ gây thiệt hại kinh tế nghiêm trọng cho cá nhân, doanh nghiệp mà còn nguy cơ làm suy giảm uy tín của hệ thống quản lý nhà nước.
- Thách thức từ Trí tuệ nhân tạo (AI) và công nghệ mới: Sự xuất hiện của các công nghệ tạo sinh, AI, Deepfake, và sắp tới là tính toán lượng tử đặt ra bài toán bảo mật hoàn toàn mới. Việc sử dụng dữ liệu trái phép để huấn luyện các mô hình AI hoặc sử dụng công nghệ để giả mạo sinh trắc học, danh tính điện tử đang vượt quá khả năng kiểm soát của các quy định hiện hành.
2. Rủi ro về chủ quyền dữ liệu và dòng chảy dữ liệu xuyên biên giới
Trong nền kinh tế toàn cầu hóa, dữ liệu liên tục được truyền tải, xử lý và lưu trữ qua lại giữa các quốc gia. Tuy nhiên, nếu thiếu các quy định kiểm soát và tiêu chuẩn an ninh cụ thể đối với việc chuyển giao dữ liệu xuyên biên giới, Việt Nam đứng trước rủi ro bị "chảy máu" tài nguyên dữ liệu quan trọng. Các dữ liệu nhạy cảm liên quan đến an ninh quốc gia, quốc phòng, y tế, sinh trắc học hoặc tài nguyên thiên nhiên nếu bị quản lý lỏng lẻo khi ra khỏi ranh giới địa lý có thể bị các thế lực bên ngoài thâu tóm và trục lợi.
III. NHỮNG KHOẢNG TRỐNG TRONG HỆ THỐNG PHÁP LUẬT HIỆN HÀNH
Dưới góc độ rà soát pháp lý, hệ thống pháp luật Việt Nam hiện nay đã có một số văn bản liên quan đến không gian mạng và dữ liệu, nhưng còn tồn tại nhiều điểm nghẽn và khoảng trống:
- Sự phân tán và thiếu tính đồng bộ: Các quy định liên quan đến dữ liệu đang nằm rải rác ở nhiều văn bản luật khác nhau như Luật An toàn thông tin mạng (2015), Luật An ninh mạng (2018), Luật Giao dịch điện tử (2023), Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân. Tuy nhiên, mỗi luật chỉ tiếp cận một khía cạnh hẹp. Chưa có một đạo luật mang tính khung quy định trực tiếp, toàn diện về bản thân an ninh của dữ liệu.
- Chưa bao quát trọn vẹn "Vòng đời dữ liệu": Thực tế quản trị đòi hỏi dữ liệu phải được bảo vệ xuyên suốt từ khâu thu thập, tạo lập, lưu trữ, xử lý, truyền đưa, chia sẻ cho đến khi tiêu hủy. Hệ thống hiện tại mới dừng ở khâu quản lý sự cố mạng, chưa có cơ chế kiểm trị rủi ro ngay từ gốc đối với các hoạt động xử lý dữ liệu phức tạp.
- Thiếu cơ chế phân cấp rủi ro và quản trị minh bạch: Doanh nghiệp và tổ chức hiện nay gặp nhiều khó khăn do thiếu tiêu chuẩn phân loại dữ liệu theo mức độ rủi ro, dẫn đến tình trạng: hoặc là áp dụng biện pháp bảo vệ quá lỏng lẻo gây nguy cơ mất an toàn, hoặc là áp dụng cơ chế quá cứng nhắc làm phát sinh chi phí tuân thủ không cần thiết, cản trở sự đổi mới sáng tạo.
IV. SỰ CẦN THIẾT VÀ Ý NGHĨA CHIẾN LƯỢC CỦA LUẬT AN NINH DỮ LIỆU
Xây dựng Luật An ninh dữ liệu là bước hoàn thiện thể chế bắt buộc, mang lại giá trị chiến lược trên 4 phương diện chính:
1. Xác lập chủ quyền số quốc gia trên không gian mạng
Luật An ninh dữ liệu sẽ là văn bản định hình rõ khái niệm “Biên giới số” và chủ quyền số quốc gia. Bằng việc khẳng định quyền tối cao, bất khả xâm phạm của Nhà nước đối với tài nguyên dữ liệu thuộc phạm vi tài phán, Luật tạo tiền đề pháp lý để Nhà nước chủ động bảo vệ, kiểm soát và ngăn ngừa mọi hành vi xâm phạm dữ liệu quốc gia từ sớm, từ xa.
2. Thiết lập cơ chế quản trị rủi ro khoa học, tối ưu chi phí xã hội
Theo định hướng của Luật, dữ liệu sẽ được phân chia theo các cấp độ rủi ro cụ thể. Cách tiếp cận này giúp tối ưu hóa nguồn lực bảo vệ (tập trung nguồn lực kiểm soát nghiêm ngặt đối với các dữ liệu cốt lõi, quan trọng quốc gia) và hạn chế phát sinh thủ tục hành chính (giúp doanh nghiệp chủ động đánh giá nguy cơ, áp dụng tiêu chuẩn phù hợp mà không bị gánh nặng quy trình phê duyệt phiền hà).
3. Tạo “tường lửa” thúc đẩy Kinh tế số phát triển bền vững
An ninh dữ liệu không phải là sự kìm hãm hay đóng kín, mà là nền tảng tạo dựng niềm tin số. Khi hệ thống dữ liệu được bảo vệ an toàn bằng định chế pháp lý vững chắc: Doanh nghiệp yên tâm đầu tư, đổi mới sáng tạo, triển khai các dịch vụ trên nền tảng dữ liệu lớn (Big Data) và Trí tuệ nhân tạo (AI); Người dân tin tưởng tham gia các giao dịch số, thanh toán không dùng tiền mặt và sử dụng dịch vụ công trực tuyến; Thị trường dữ liệu được vận hành minh bạch, bình đẳng, ngăn chặn hành vi độc quyền.
4. Chủ động hội nhập và phù hợp với kinh nghiệm quốc tế
Hầu hết các nền kinh tế lớn trên thế giới (như Liên minh Châu Âu với GDPR/EU Data Act, Trung Quốc với Luật An ninh dữ liệu, Singapore, Mỹ...) đều đã ban hành các đạo luật riêng để bảo vệ dữ liệu và an ninh dữ liệu. Việc Việt Nam sớm hoàn thiện Luật An ninh dữ liệu sẽ giúp đồng bộ chuẩn mực pháp lý nội địa với quốc tế, tạo điều kiện thuận lợi cho việc trao đổi, hợp tác kinh tế và thu hút vốn đầu tư công nghệ cao.
V. BỐ CỤC DỰ THẢO LUẬT
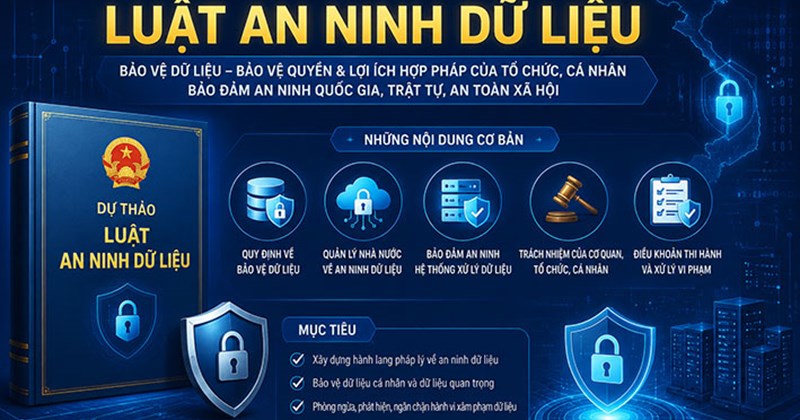
Dự thảo Luật An ninh dữ liệu gồm 6 chương và 29 điều.
Chương I. QUY ĐỊNH CHUNG, gồm 7 điều (từ Điều 1 đến Điều 7): Quy định về phạm vi điều chỉnh, đối tượng áp dụng, giải thích từ ngữ; các nguyên tắc cơ bản trong bảo đảm an ninh dữ liệu; chính sách của Nhà nước về an ninh dữ liệu;
Chương II. BẢOVỆ AN NINH DỮ LIỆU THEO CẤP ĐỘ RỦI RO VÀ VÒNG ĐỜI DỮ LIỆU, gồm 4 điều (từ Điều 8 đến Điều 11): Các biện pháp bảo vệ an ninh dữ liệu áp dụng xuyên suốt từ khâu thiết kế, thu thập, lưu trữ, xử lý, truyền đưa cho đến khi tiêu hủy. Chia dữ liệu và hệ thống xử lý thành 5 cấp độ rủi ro (tương ứng với cấp độ an toàn hệ thống thông tin) để áp dụng mức độ quản lý và thủ tục tương xứng;
Chương III. BẢO VỆ DỮ LIỆU TRONG KỶ NGUYÊN SỐ, HẠ TẦNG SỐ, KHÔNG GIAN MỚI, CÔNG NGHỆ MỚI VÀ HOẠT ĐỘNG XUYÊN BIÊN GIỚI, gồm 10 điều (từ Điều 12 đến Điều 21): Quy định tích hợp biện pháp bảo vệ an ninh ngay từ khâu thiết kế đối với công nghệ mới và hệ thống trí tuệ nhân tạo (AI).
Chương IV. ỨNG PHÓ SỰ CỐ VÀ BIỆN PHÁP KỸ THUẬT KHẨN CẤP BẢO VỆ AN NINH DỮ LIỆU, gồm 2 điều (Điều 22, Điều 23): Quy định cụ thể căn cứ, thẩm quyền, thời hạn áp dụng biện pháp kỹ thuật khẩn cấp đối với sự cố đặc biệt nghiêm trọng (với thời hạn rõ ràng, ưu tiên biện pháp ít hạn chế quyền nhất và bảo đảm quyền khiếu nại, bồi thường của tổ chức, cá nhân);
Chương V. NGUỒN LỰC BẢO VỆ VÀ QUẢN LÝ NHÀ NƯỚC VỀ AN NINH DỮ LIỆU, gồm 3 điều (từ Điều 24 đến Điều 26): Quy định về phát triển nguồn nhân lực, công nghệ, nghiên cứu mật mã an ninh và mật mã kháng lượng tử; Các chính sách hỗ trợ doanh nghiệp nhỏ, vừa và khởi nghiệp sáng tạo; thúc đẩy hợp tác quốc tế trong phòng, chống tội phạm mạng và bảo vệ an ninh dữ liệu.
Chương VI. ĐIỀU KHOẢN THI HÀNH, gồm 3 điều (từ Điều 27 đến Điều 29): Phân công trách nhiệm quản lý nhà nước về an ninh dữ liệu (Bộ Công an chủ trì, Bộ Quốc phòng quản lý dữ liệu quân sự, Ban Cơ yếu Chính phủ quản lý hệ thống cơ yếu).
Quy định hiệu lực thi hành và lộ trình chuyển đổi (dự kiến có hiệu lực từ 01/7/2027 với thời gian tự khắc phục cho hệ thống đang vận hành là 24 tháng).
Bài: Trung tá Trịnh Xuân Hùng, Phòng Hành chính tổng hợp.